

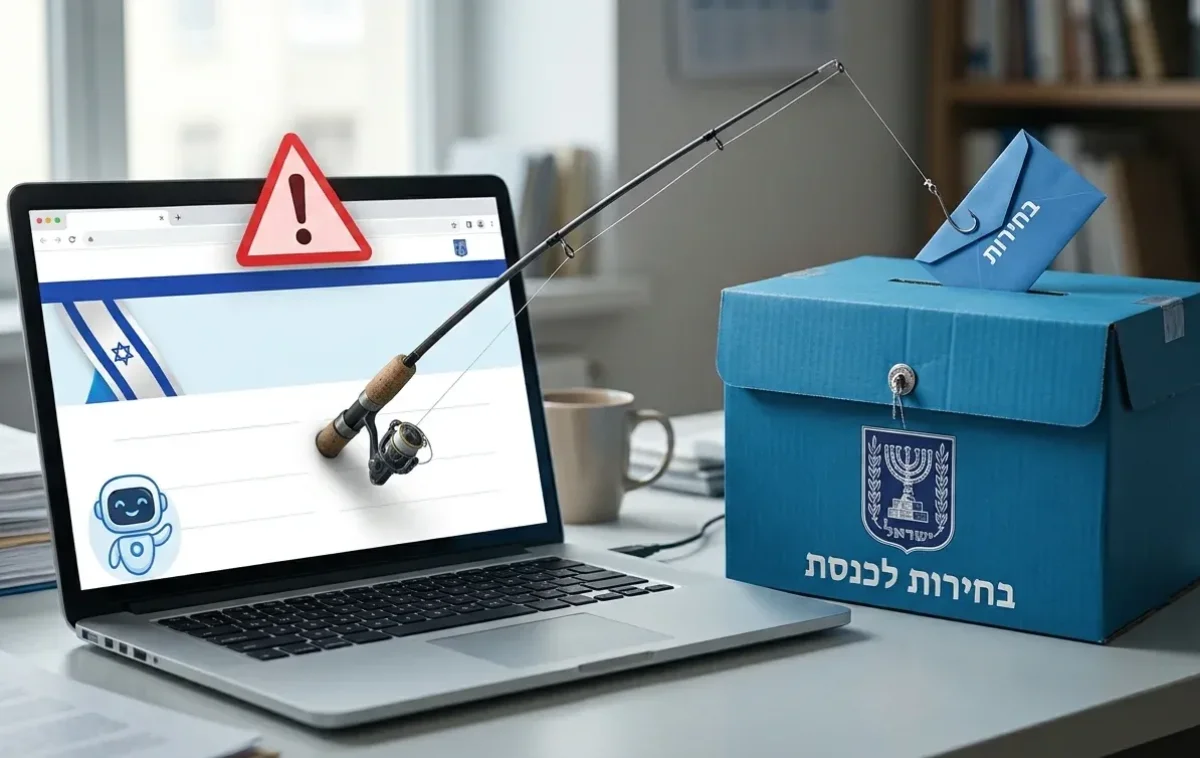
רגע לפני שהישראלים יוצאים לקלפיות, גם עברייני הרשת מנסים לנצל את תשומת הלב הציבורית. לפי ממצאי צ'ק פוינט שפורסמו ביום ראשון, 25 באוקטובר, ב־N12, במהלך ספטמבר ואוקטובר נרשמו יותר מ־1,200 אתרים חדשים הקשורים לבחירות בישראל. אחד מכל 47 מהם סווג כחשוד כזדוני.
הנתון אינו אומר שכל אתר חדש שעוסק בבחירות הוא מסוכן. עם זאת, בין האתרים החשודים זוהו גם כאלה שנועדו לאסוף פרטי זהות באמצעות התחזות לשירותים שמספקים מידע לבוחרים.
באחת הדוגמאות שתועדו, נשלחה הודעת פישינג שהציגה עצמה כהודעה משירות מידע לבוחר וביקשה מהנמענים לאמת את פרטיהם לקראת הבחירות. לחיצה על הכפתור "אימות הפרטים שלי" הובילה לקישור זדוני, שבאמצעותו נגנב המידע שהוזן, ובהם שמות, מספרי תעודות זהות, כתובות מגורים וכתובות דואר אלקטרוני.
לצד ניסיונות ההתחזות, החוקרים זיהו היערכות של קבוצות תקיפה לפגיעה בזמינותם של אתרים ביום הבחירות. לפי הנתונים שפורסמו גם בביזפורטל, מתחילת אוקטובר נרשמה עלייה של 110% בשיח על ישראל והבחירות בקרב קבוצות תקיפה ברשת האפילה, בהשוואה לספטמבר.
בין היעדים שהוזכרו בשיח נמצאים אתרי הכנסת, משטרת ישראל, משרד ראש הממשלה ומוסדות נוספים. בחלק מהפרסומים הופיעו קריאות לביצוע מתקפות מניעת שירות, שנועדו להעמיס על אתרים ולשבש את הגישה אליהם. מדובר בהיערכות ובקריאות לתקיפה, ולא בהוכחה שכל היעדים אכן נפגעו.
מול האיומים, מערך הסייבר הלאומי וועדת הבחירות המרכזית הכריזו על מבצע "מגן הבחירות", שמטרתו להגן על המערכות הקשורות לתהליך ולצמצם ניסיונות חדירה ושיבוש.
עבור הציבור, המשמעות המעשית היא שכדאי לעצור לפני שמוסרים פרטים דרך הודעה שהגיעה לטלפון. לבדיקת זכאות ומיקום הקלפי אפשר לפנות ישירות לשירותים הרשמיים של משרד הפנים, בלי להסתמך על קישור שנשלח בהודעה לא מוכרת. על חשד לאירוע סייבר ניתן לדווח למוקד 119 של מערך הסייבר הלאומי.

✍️ נא לשמור על שיח מכבד, ללא לשון הרע, רכילות או פגיעה בזולת. תגובות שאינן עומדות בכללים יימחקו.